Что такое безопасность дата-центра?
Безопасность дата-центра является важнейшим вопросом по мере быстрого роста рынка. Согласно данным Allied Market Research, мировой рынок безопасности дата-центров оценивался в 13,8 млрд долларов США в 2022 году и, по прогнозам, достигнет 62,2 млрд долларов США к 2032 году при среднегодовом темпе роста (CAGR) 16,6% с 2023 по 2032 год. Этот рост обусловлен увеличением числа киберугроз, требованиями регуляторов и быстрым развитием технологий.
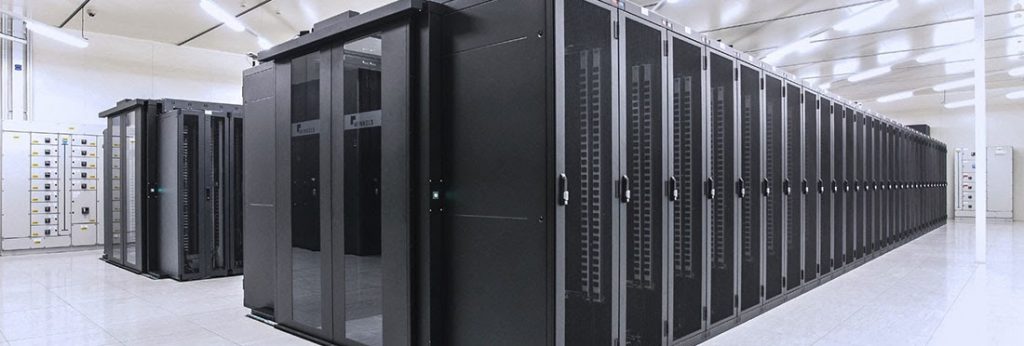
Для защиты как от цифровых, так и от физических угроз дата-центры должны внедрять комплексные меры безопасности. Это включает контроль доступа, защиту от факторов окружающей среды и передовые цифровые средства защиты, такие как межсетевые экраны и шифрование. Регулярные аудиты и обучение сотрудников также необходимы для обеспечения соответствия стандартам и сохранения целостности данных.
Часть 1: Основа из 3 столпов
Настоящая безопасность дата-центра сочетает в себе:
1. Кибербезопасность: защита от цифровых угроз
- Цель: Защита сетей/систем от хакерских атак, вредоносного ПО, DDoS.
- Ключевые инструменты: Межсетевые экраны, шифрование, системы обнаружения вторжений.
- Как обеспечить: Сегментировать сети; обновлять патчи еженедельно.
2. Физическая безопасность: ощутимый контроль доступа
- Цель: Предотвращение несанкционированного проникновения и кражи оборудования.
- Ключевые инструменты: Биометрические сканеры, видеонаблюдение, замки для серверных шкафов.
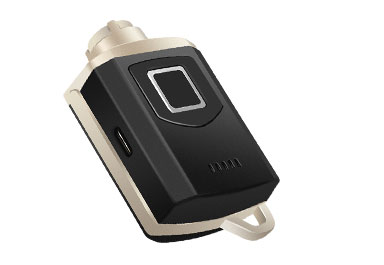
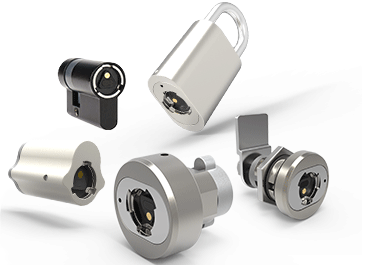
- Как обеспечить: Внедрить электронные замки без батареек (например, Vanma) для защиты даже при отключении питания.
3. Административная безопасность: управление человеческими рисками
- Цель: Регулирование процессов и соблюдение нормативных требований.
- Ключевые инструменты: Обучение персонала, журналы аудита, стандарты ISO 27001.
- Как обеспечить: Автоматизировать запись доступа с помощью пассивных электронных замков.
Основной принцип: Безопасность дата-центра рушится, если слаб хотя бы один из столпов.
Часть 2: Как обеспечить физическую безопасность дата-центра
Физические нарушения вызывают 70% инцидентов (Verizon DBIR). Следуйте этим шагам:
2.1 Защита периметра
- Действие: Строительство в зонах низкого риска (избегать зон затоплений и землетрясений).
- Как обеспечить надежность: Использовать замки с классом защиты IP68 (например, Vanma) на внешних воротах.
2.2 Усиление контроля доступа в здание
- Действие: Установка биометрических/многофакторных систем входа.
- Как обеспечить непрерывность: Сочетать с пассивными замками без батареек— полная независимость от электропитания.
2.3 Защита серверных шкафов: критический уровень
В чем заключается риск?
- 62% дата-центров используют ключи без вести фиксации выдачи и использования (IDC 2024).
- Сбои батарей блокируют доступ персонала во время кризисов.
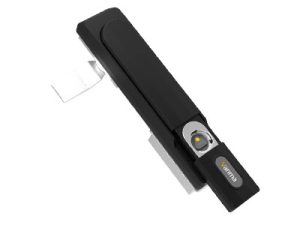
Как замки Vanma обеспечивают безопасность шкафов:
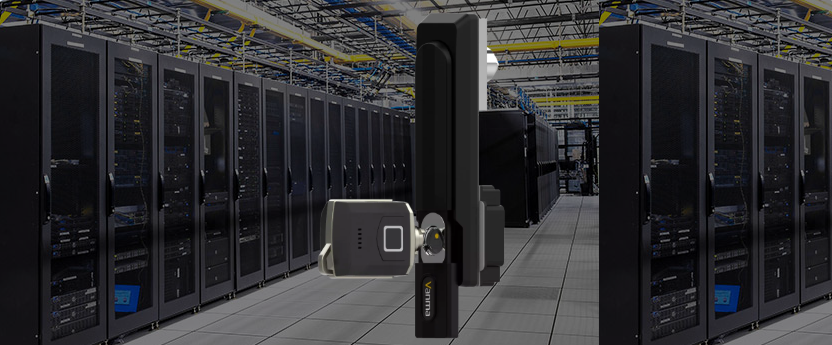
| Угроза | Решение | Пример инструмента |
|---|---|---|
| Кража/утеря ключа | Отзыв прав доступа ключа | Система умных замков Vanma |
| Отключение питания | Открытие и закрытие без электричества | Пассивные электронные замки |
| Ошибки аудита | Автоматизированные журналы доступа | Bluetooth-ключ Vanma |
| Экстремальная жара/затопления | Водонепроницаемый корпус IP68 | Защищенные от внешней среды корпуса замков |
Часть 3: Как обеспечить интеграцию с кибербезопасностью
Безопасность дата-центра требует синергии физической и цифровой защиты:
3.1 Тактика сетевой защиты
- Действие: Шифрование данных; сегментация сетей.
- Как обеспечить согласованность: Изоляция сети при тревожных сигналах о взломе шкафа.
3.2 Внедрение принципа Zero-Trust (Нулевое доверие)
- Действие: Предоставление минимального доступа в соответствии с ролью.
- Как обеспечить физическую синхронизацию: Использовать пассивные замки для разграничения доступа к конкретным шкафам (например, «администраторы БД имеют доступ только к стойкам баз данных»).
Часть 4: Административная безопасность: как обеспечить соответствие требованиям
Что такое административная безопасность дата-центра? Правила и политики, снижающие человеческий фактор.
4.1 Обучение персонала
- Действие: Проведение ежеквартальных учений по безопасности.
- Как обеспечить эффективность: Моделирование сценариев физического проникновения.
4.2 Автоматизированный аудит
- Действие: Замена ручных журналов цифровыми следами.
- Как обеспечить эффективность: Замки Vanma автоматически фиксируют: Кто, какой шкаф и в какое время открывал.
4.3 Соответствие стандартам
- ISO 27001: Требует аудита физического доступа.
- GB/T 45279.3-2025: Предписывает использование защищенных от взлома замков для шкафов.
- Как обеспечить соответствие: Внедрить замки с функцией логирования и отзыва прав.
Часть 5: Реализация вашего плана безопасности дата-центра
Следуйте этой структуре, чтобы обеспечить безопасность дата-центра:
Этап 1: Оценка рисков
- Составьте карту всех точек доступа (двери, шкафы).
- Классифицируйте активы по стандартам Tier 1-4.
Ключевой вопрос: «Какая зона шкафов представляет наивысший риск?»
Этап 2: Приоритет физической модернизации
- Замените механические замки шкафов на пассивные электронные (например, Vanma).
- Начните со стоек Tier 3-4 (критически важные объекты).
Как обеспечить окупаемость инвестиций (ROI):
| Метрика | Традиционные замки | Пассивные электронные замки |
|---|---|---|
| TCO за 5 лет | $600/замок | $120/замок |
| Время аудита | 16 часов | 15 минут |
Часть 6: Задел на будущее в безопасности дата-центров
Что ждет безопасность дата-центров в будущем?
Тренд 1: Анализ угроз на базе ИИ
- Действие: Передача данных о физическом доступе в модели ИИ.
- Как обеспечить упреждение: Обнаружение аномалий (например, доступ к шкафу в нерабочее время).
Тренд 2: Экологичная безопасность
- Действие: Выбор устройств с нулевым энергопотреблением (например, пассивных замков).
- Как обеспечить соответствие: Снижение PUE (эффективность использования энергии) до <1.2.
Заключение
Чтобы обеспечить безопасность дата-центра:
- Проведите аудит точек физического доступа (фокус: серверные шкафы).
- Внедрите отказоустойчивые замки (например, Vanma) в критических зонах.
- Интегрируйте физический и цифровой мониторинг.