Was ist Sicherheit im Rechenzentrum?
Sicherheit im Rechenzentrum ist ein kritisches Thema in einem schnell wachsenden Markt. Laut Allied Market Research wurde der globale Markt für Rechenzentrumssicherheit im Jahr 2022 auf 13,8 Milliarden US-Dollar geschätzt und soll bis 2032 voraussichtlich 62,2 Milliarden US-Dollar erreichen (CAGR von 16,6 %). Dieses Wachstum wird durch zunehmende Cyber-Bedrohungen, gesetzliche Vorschriften und die rasche technologische Entwicklung angetrieben.
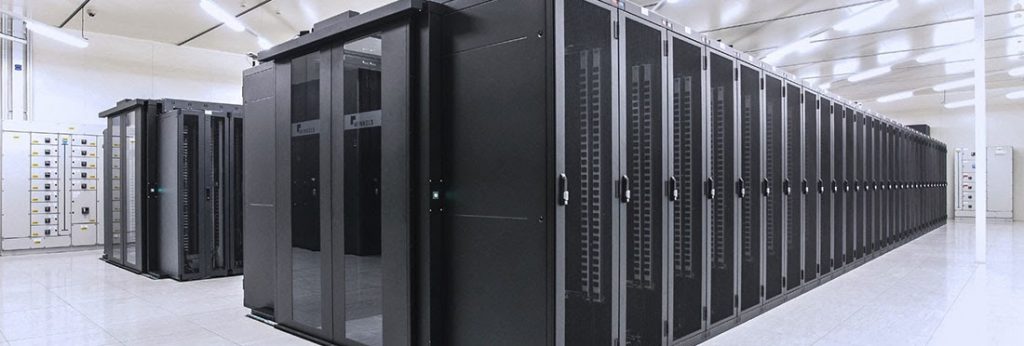
Um sowohl digitale als auch physische Bedrohungen abzuwehren, müssen Rechenzentren umfassende Sicherheitsmaßnahmen ergreifen. Dazu gehören Zutrittskontrollen, Umgebungsschutz und moderne digitale Schutzmechanismen wie Firewalls und Verschlüsselung. Regelmäßige Audits und Mitarbeiterschulungen sind ebenfalls unerlässlich, um Compliance und Datenintegrität zu gewährleisten.
Teil 1: Das 3-Säulen-Fundament
Echte Sicherheit im Rechenzentrum kombiniert:
1. Cybersicherheit: Abwehr digitaler Bedrohungen
- Zweck: Schutz von Netzwerken/Systemen vor Hacking, Schadsoftware und DDoS-Angriffen.
- Wichtige Werkzeuge: Firewalls, Verschlüsselung, Intrusion-Detection-Systeme.
- Umsetzung: Netzwerke segmentieren; Patches wöchentlich aktualisieren.
2. Physische Sicherheit: Greifbare Zutrittskontrolle
- Zweck: Verhindern von unbefugtem Zutritt und Hardware-Diebstahl.
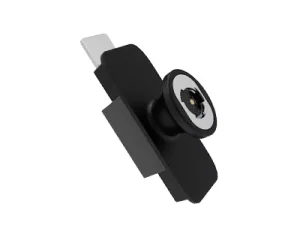
- Wichtige Werkzeuge: Biometrische Scanner, Überwachung, Server-Schrankschlösser.
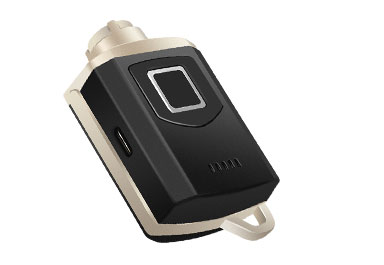
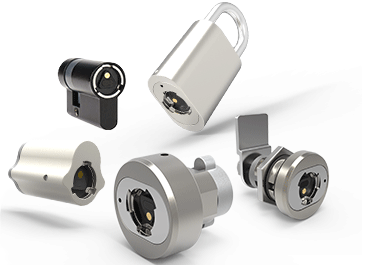
- Umsetzung: Einsatz batteriefreier elektronischer Schlösser (z. B. Vanma) für ausfallsicheren Schutz.
3. Administrative Sicherheit: Management menschlicher Risiken
- Zweck: Steuerung von Prozessen und Compliance.
- Wichtige Werkzeuge: Mitarbeiterschulungen, Audit-Protokolle, ISO 27001-Frameworks.
- Umsetzung: Automatisierung von Zugriffsprotokollen mit passiven elektronischen Schlössern.
Grundprinzip: Die Sicherheit im Rechenzentrum schlägt fehl, wenn auch nur eine Säule schwach ist.
Teil 2: So gewährleisten Sie die physische Sicherheit im Rechenzentrum
Physische Sicherheitsverletzungen verursachen 70 % aller Vorfälle (Verizon DBIR). Befolgen Sie diese Schritte:
2.1 Perimeter sichern
- Maßnahme: Bauen Sie in risikoarmen Zonen (Überschwemmungs- und Erdbebengebiete meiden).
- Widerstandsfähigkeit gewährleisten: Einsatz von IP68-zertifizierten Schlössern (z. B. Vanma) an Außentoren.
2.2 Gebäudezugang festigen
- Maßnahme: Biometrische Zugangs- und Multi-Faktor-Systeme installieren.
- Kontinuität gewährleisten: Kombination mit batteriefreien passiven Schlössern – völlig unabhängig von Stromquellen.
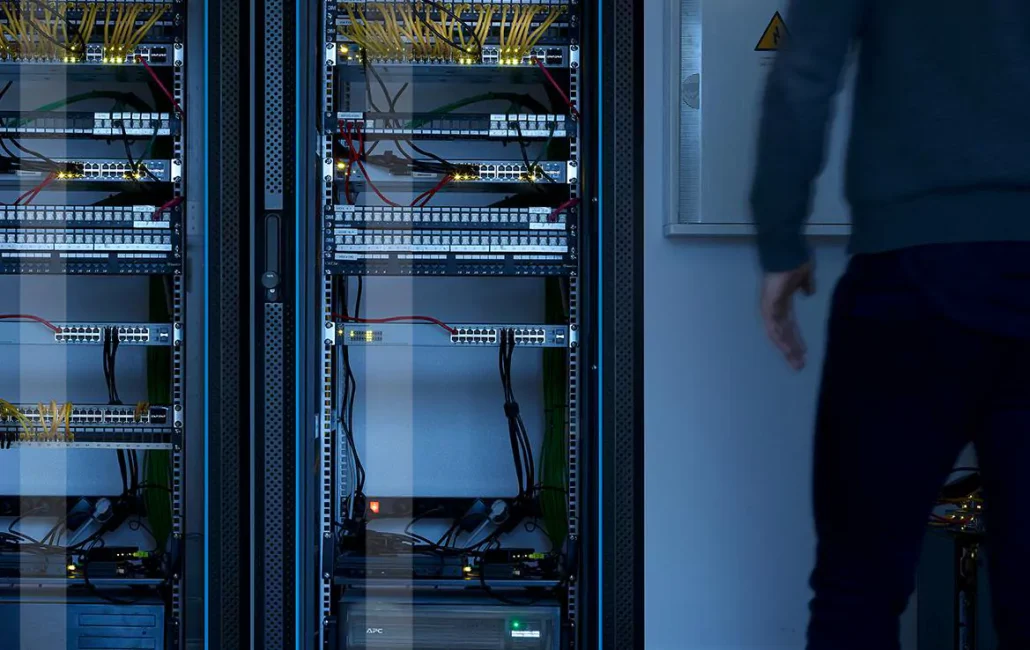
2.3 Server-Schränke schützen: Die kritischste Ebene
Was ist das Risiko?
- 62 % aller Rechenzentren nutzen unprotokollierte Schlüssel (IDC 2024).
- Batterieausfälle können Personal in Krisensituationen aussperren.
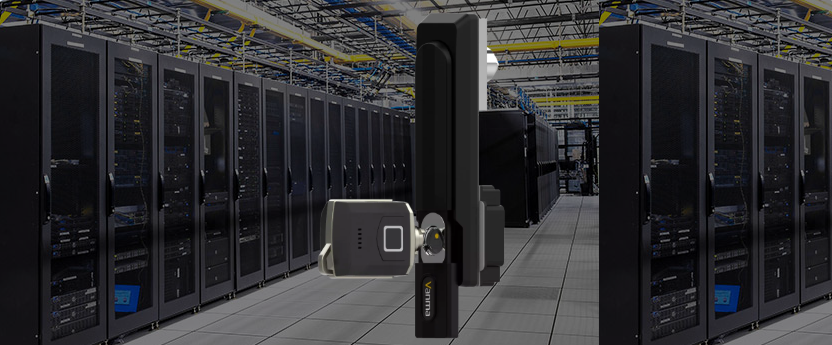
Wie Vanma-Schlösser die Schranksicherheit gewährleisten:
| Bedrohung | Lösung | Beispiel-Werkzeug |
|---|---|---|
| Schlüssel-Diebstahl/Verlust | Sperrung von Zugriffsrechten | Vanma Smart Lock System |
| Stromausfall | Ent- und Verriegeln ohne Stromversorgung | Passive elektronische Schlösser |
| Audit-Lücken | Automatisierte Zugriffsprotokolle | Vanma Bluetooth-Schlüssel |
| Extremhitze/Überschwemmung | Wasserdichtes Gehäuse mit IP68-Schutzart | Witterungsbeständige Schlosskörper |
Teil 3: Integration der Cybersicherheit gewährleisten
Sicherheit im Rechenzentrum erfordert Synergien zwischen digitaler und physischer Sicherheit:
3.1 Taktiken zum Netzwerkschutz
- Maßnahme: Daten verschlüsseln; Netzwerke segmentieren.
- Ausrichtung sicherstellen: Automatische Netzwerktrennung bei Einbruchsalarmen an Schränken auslösen.
3.2 Zero-Trust-Implementierung
- Maßnahme: Minimal notwendige Rechte pro Rolle vergeben.
- Physische Synchronisation sicherstellen: Nutzung passiver Schlösser zur Durchsetzung schrankspezifischer Berechtigungen.
Teil 4: Administrative Sicherheit: Compliance gewährleisten
Was ist administrative Sicherheit im Rechenzentrum? Richtlinien zur Minimierung menschlicher Risiken.
4.1 Mitarbeiterschulungen
- Maßnahme: Vierteljährliche Sicherheitsübungen durchführen.
- Effektivität gewährleisten: Szenarien für physisches Eindringen simulieren.
4.2 Automatisierte Audits
- Maßnahme: Manuelle Logbücher durch digitale Protokolle ersetzen.
- Effizienz gewährleisten: Vanma-Schlösser erfassen automatisch: Wer hat welchen Schrank zu welcher Zeit entriegelt.
4.3 Einhaltung von Standards
- ISO 27001: Erfordert Audits für physische Zutritte.
- GB/T 45279.3-2025: Vorschrift für manipulationssichere Schrankschlösser.
- Compliance gewährleisten: Einsatz protokollierbarer Schlösser mit Entzugsfunktionen.
Teil 5: Umsetzung Ihres Sicherheitsplans für das Rechenzentrum
Folgen Sie diesem Leitfaden zur Gewährleistung der Sicherheit im Rechenzentrum:
Phase 1: Risikobeurteilung
- Erfassen Sie alle Zutrittspunkte (Türen, Schränke).
- Klassifizieren Sie Werte nach Tier 1-4 Standards.
Kerngedanke: „Welcher Schrankbereich birgt unser größtes Risiko?“
Phase 2: Physische Upgrades priorisieren
- Ersetzen Sie mechanische Schrankschlösser durch passive elektronische Schlösser (z. B. Vanma).
- Beginnen Sie mit Tier 3-4 Racks (geschäftskritisch).
So stellen Sie den ROI sicher:
| Metrik | Traditionelle Schlösser | Passive elektronische Schlösser |
|---|---|---|
| 5-Jahres-TCO | $600/Schloss | $120/Schloss |
| Audit-Dauer | 16 Stunden | 15 Minuten |
Teil 6: Zukunftssichere Rechenzentrumssicherheit
Was ist die Zukunft der Sicherheit von Rechenzentren?
Trend 1: KI-gestützte Bedrohungserkennung
- Maßnahme: Einspeisung physischer Zutrittsdaten in KI-Modelle.
- Proaktivität gewährleisten: Erkennung von Anomalien (z. B. Schranköffnungen außerhalb der Arbeitszeiten).
Trend 2: Nachhaltige Sicherheit
- Maßnahme: Wählen Sie energie-neutrale Systeme (z. B. passive Schlösser).
- Nachhaltigkeit sicherstellen: Reduzieren Sie die PUE (Power Usage Effectiveness) auf unter 1,2.
Fazit
Zur Gewährleistung der Sicherheit im Rechenzentrum:
- Physische Zutrittspunkte überprüfen (Fokus: Server-Schränke).
- Ausfallsichere Schlösser einsetzen (z. B. Vanma) in kritischen Zonen.
- Physische und digitale Überwachung integrieren.